 Por
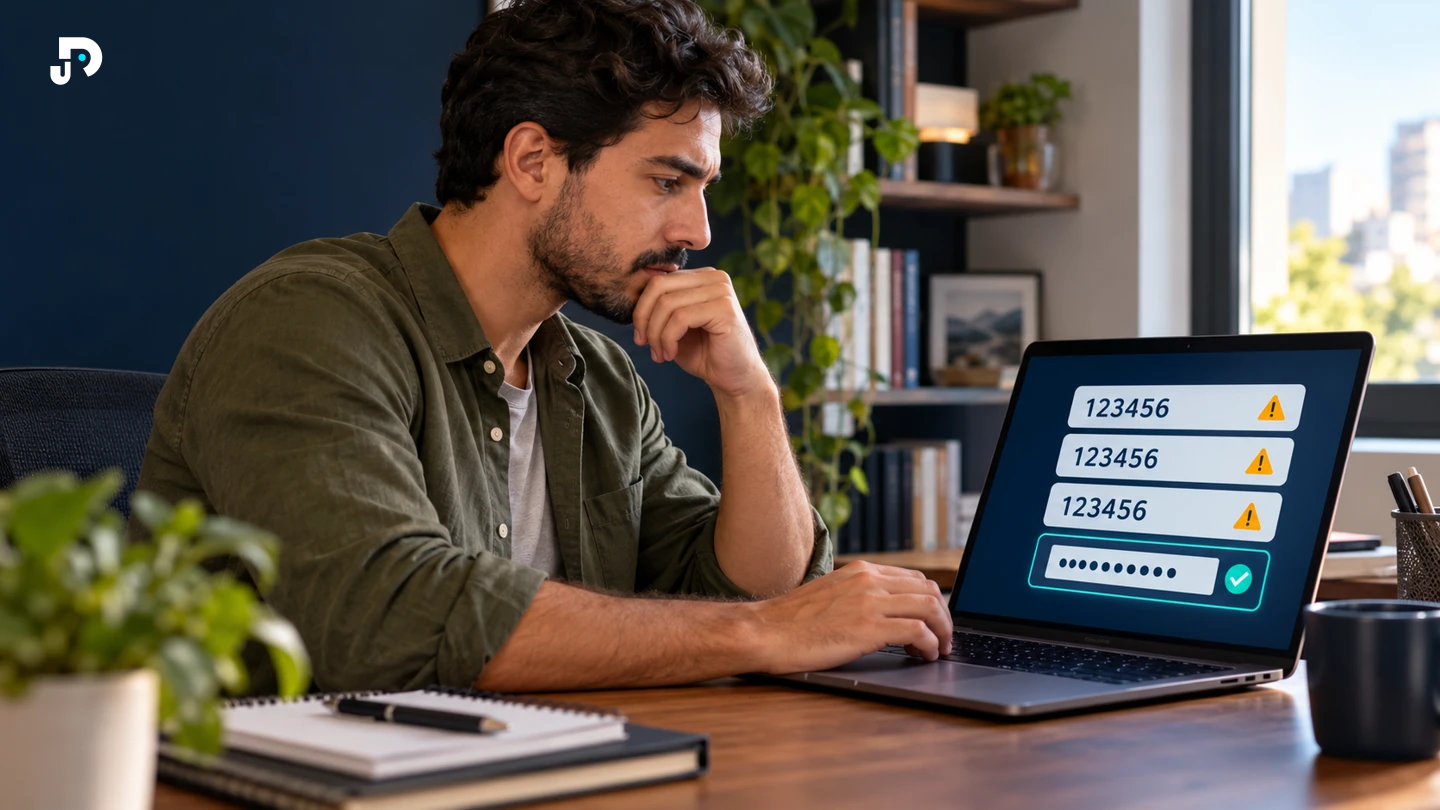
Uma senha fácil de lembrar pode também ser fácil de adivinhar. Sequências, nomes e pequenas variações poupam esforço na hora do cadastro, especialmente quando há muitas contas para administrar.
O problema está no padrão: acrescentar um número ao final de uma palavra conhecida não cria, por si só, uma credencial imprevisível. E repetir essa combinação em vários serviços amplia o impacto de um vazamento.
O que a pesquisa de senhas comuns mostra
O relatório Top 200 da NordPass e NordStellar, feito com pesquisadores independentes, analisou dados agregados de vazamentos públicos e repositórios de dark web entre setembro de 2024 e setembro de 2025. A metodologia informa que nenhum dado pessoal foi adquirido ou comprado para a pesquisa e apresenta recortes de 44 países.
Na edição de 2025, consultada em 13/10/2026, a combinação 123456 aparece como a mais comum no levantamento global. O relatório também identifica padrões que combinam nomes e números.
Isso descreve as credenciais expostas analisadas. Não significa que o levantamento represente todas as pessoas que usam a internet. Também não permite transformar o ranking global em ranking brasileiro. A tabela do Brasil não foi confirmada nesta revisão.
Senha previsível e senha reutilizada são problemas diferentes
Uma senha previsível pode ser descoberta por tentativas de padrões conhecidos. Uma senha longa e aleatória, se reutilizada e exposta em um serviço, também pode colocar outras contas em risco.
Credential stuffing é o uso automatizado de combinações de usuário e senha já vazadas para tentar entrar em outros serviços. Nesse caso, o risco vem da repetição da credencial.
Imagine que uma loja tenha um incidente e você utilize a mesma senha no e-mail. A proteção oferecida pelo provedor do e-mail não muda o fato de que aquela credencial já foi exposta em outro lugar. Por isso, força e exclusividade precisam caminhar juntas.
Nome mais número não resolve a previsibilidade
Uma data de aniversário, um time ou uma marca favorita podem ajudar a memorizar uma senha, mas também reduzem sua imprevisibilidade. Trocar uma letra por um símbolo ou acrescentar o ano mantém boa parte do padrão.
O mesmo vale para usar uma base fixa e adicionar o nome de cada serviço. As combinações ficam diferentes no papel, mas continuam relacionadas.
Não copie exemplos de artigos para usar como senha. Eles servem para explicar um problema e deixam de ser secretos assim que são publicados.
Administrar muitas contas exige uma rotina viável
Uma pesquisa separada da NordPass, realizada entre 4 e 15 de abril de 2026 com 1.509 usuários da plataforma e publicada em maio, encontrou aproximadamente 120 senhas pessoais e 67 profissionais por participante. A série havia registrado 168 senhas pessoais em 2024.
Esses números pertencem à amostra de usuários da NordPass, não à população inteira. Eles ajudam a entender por que depender somente da memória pode incentivar atalhos.
O que fazer no lugar
A CISA recomenda senhas longas, aleatórias e únicas. Seu material educativo indica pelo menos 16 caracteres.
- Use uma senha independente em cada serviço.
- Gere combinações aleatórias em um gerenciador, respeitando os limites do site.
- Quando precisar memorizar uma frase de senha, escolha palavras sem relação previsível entre si; evite frases famosas e dados pessoais.
- Ative MFA ou 2FA quando disponível e prepare a recuperação.
- Considere passkeys nos serviços compatíveis e confira como recuperar o acesso.
Passkeys usam chaves criptográficas e podem substituir senhas. Não são apenas outro nome para um código recebido por SMS. A disponibilidade e a recuperação dependem do serviço e do dispositivo.
Um gerenciador ajuda a guardar credenciais, mas salvar uma senha repetida no cofre não a torna única: é preciso alterá-la no serviço.
Por onde começar hoje
Faça uma revisão pequena, sem reunir suas senhas em uma planilha desprotegida:
- Escolha o e-mail principal e uma conta importante.
- Confira se usam senhas repetidas ou padrões pessoais.
- Troque essas credenciais por combinações únicas.
- Confirme que o acesso e a recuperação continuam funcionando.
- Revise o segundo fator e guarde códigos de recuperação em local protegido.
Depois avance gradualmente. O objetivo é mudar a rotina sem perder o acesso às contas.
E se minha senha já vazou?
Quando houver exposição confirmada, siga o guia Minha senha vazou: o que fazer agora?. Ele detalha troca de credenciais, revisão de sessões e recuperação.
Para organizar acessos, leia como escolher e começar com um gerenciador de senhas. Complete a proteção com o guia de autenticação em dois fatores.
NordPass no contexto
A NordPass é uma das opções pesquisadas para gerar e administrar credenciais. Confira recursos, limitações e condições na ficha da NordPass na DejotaStore.
Transparência comercial: o DejotaCode participa do programa de afiliados da Nord Security. A ficha contém link de indicação que pode gerar comissão, sem custo adicional para você. Não registramos teste próprio do produto nem comparação que o estabeleça como a melhor opção para todos.
A ação principal é abandonar credenciais previsíveis e repetidas. Você pode começar essa revisão antes de contratar qualquer ferramenta.
Fontes e limites da pesquisa
Consultadas em 13/10/2026. Ranking de 2025; pesquisa de quantidade de senhas realizada em abril de 2026. Sem ranking brasileiro confirmado.
- NordPass: Top 200 Most Common Passwords e metodologia
- NordPass: quantidade de senhas em 2026 e metodologia da amostra
- CISA: senhas longas, aleatórias e únicas
- CISA: gerenciadores de senhas
Recursos para este guia
Pesquisado pelo DejotaCodeNordPass — gerenciador de senhas
Gerenciador de senhas e passkeys pesquisado como opção para organizar credenciais e reduzir a reutilização de senhas.
Algumas recomendações poderão conter links de afiliados; a relação comercial é informada na página de destino.