 Por
Uma senha forte é importante, mas não precisa ser a única barreira entre sua conta e um invasor.
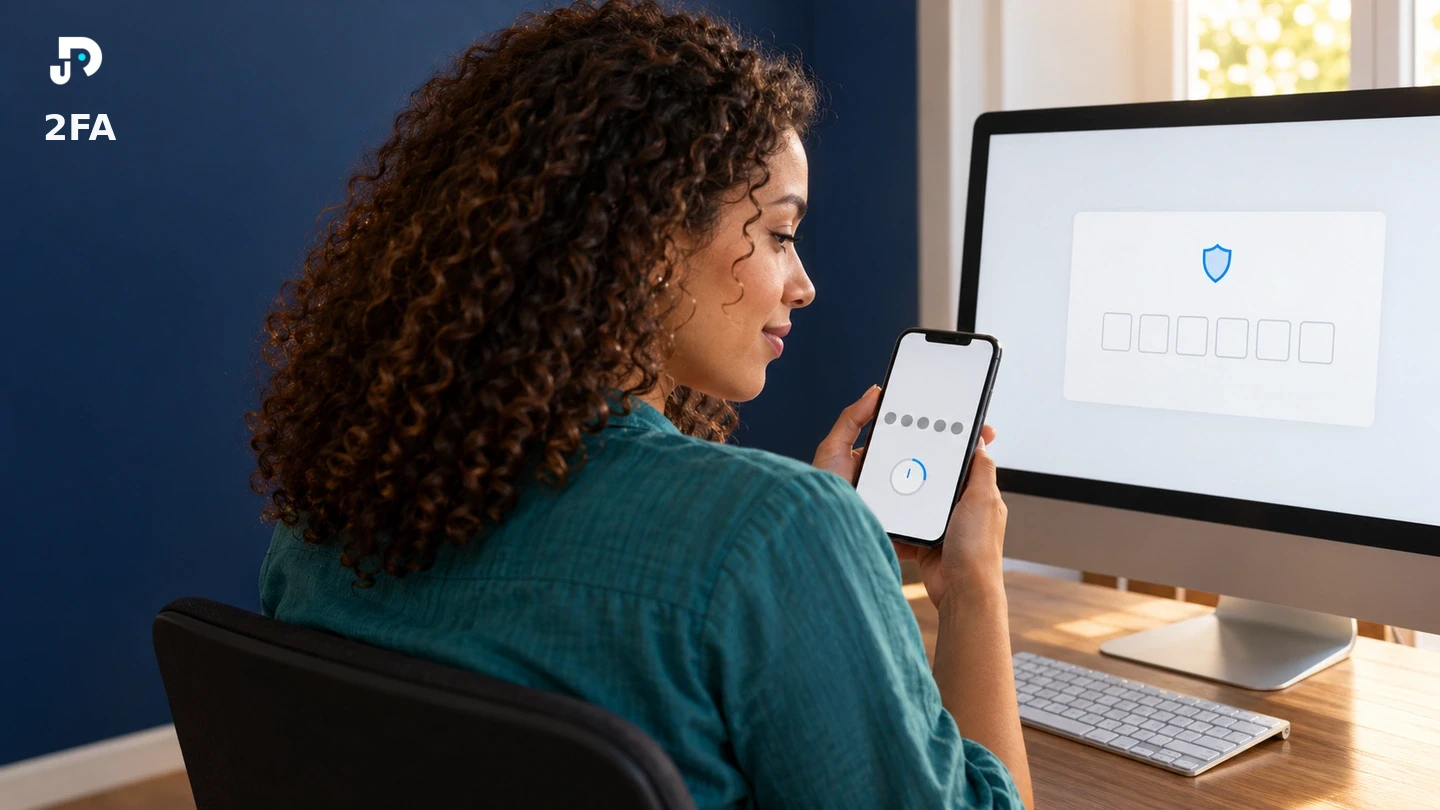
A autenticação em dois fatores adiciona uma segunda verificação ao login.
Se você ainda está organizando sua rotina de proteção, comece pelos hábitos básicos de segurança digital.
O que significa 2FA
2FA vem de two-factor authentication, ou autenticação em dois fatores.
A ideia é combinar duas provas diferentes.
Por exemplo:
- algo que você sabe, como uma senha;
- algo que você possui, como um aplicativo autenticador ou chave de segurança.
Assim, uma senha roubada isoladamente pode não ser suficiente para acessar a conta.
2FA e MFA
Você também pode encontrar a sigla MFA, de autenticação multifator.
Na prática, muitos serviços usam os termos de forma próxima.
Para quem está começando, o importante é entender o princípio: não depender apenas da senha.
Métodos comuns
Serviços podem oferecer diferentes opções.
Aplicativo autenticador
Gera códigos temporários no seu dispositivo.
É uma opção comum e não depende de receber uma mensagem por SMS a cada login.
Chave de segurança
É um dispositivo físico ou tecnologia compatível usada para confirmar o acesso.
Pode oferecer proteção forte, principalmente em contas importantes.
Confirmação por aplicativo
Alguns serviços enviam uma solicitação para um aplicativo já conectado.
Leia a solicitação antes de aprovar.
SMS
Receber um código por SMS ainda pode adicionar uma barreira quando comparado a usar apenas senha.
Quando houver métodos mais resistentes disponíveis e adequados ao seu contexto, considere usá-los.
Comece pelas contas críticas
Uma ordem prática:
- e-mail principal;
- gerenciador de senhas;
- contas profissionais;
- serviços financeiros;
- armazenamento em nuvem;
- redes sociais importantes.
O e-mail merece prioridade porque muitas recuperações de senha passam por ele.
Guarde os códigos de recuperação
Ao ativar 2FA, muitos serviços fornecem códigos de recuperação.
Eles podem salvar você se o celular for perdido ou o aplicativo autenticador deixar de estar disponível.
Guarde esses códigos:
- fora do dispositivo principal;
- em local protegido;
- de forma que você consiga encontrá-los quando precisar.
Não espere uma emergência para descobrir como a recuperação funciona.
Pense também no aparelho
Se o segundo fator está no celular, proteja o próprio celular.
Use bloqueio de tela e mantenha o sistema atualizado.
A proteção da conta depende também da segurança dos dispositivos usados para acessá-la.
Não aprove notificações inesperadas
Se aparecer uma solicitação de login que você não iniciou, não aprove por reflexo.
Em caso de suspeita:
- rejeite a solicitação;
- acesse a conta pelo endereço oficial;
- revise sessões ativas;
- altere a senha se necessário;
- confira métodos de recuperação.
Cuidado com códigos pedidos por terceiros
Um código de autenticação serve para confirmar seu login.
Se alguém pedir esse código por mensagem, telefone ou chat, trate a situação como suspeita.
Não compartilhe códigos temporários ou códigos de recuperação.
Faça um teste de recuperação
Depois de ativar a proteção, confirme:
- quais métodos estão cadastrados;
- onde estão os códigos de recuperação;
- se o e-mail ou telefone de recuperação ainda é válido;
- como encerrar sessões desconhecidas.
Segurança também significa conseguir recuperar a própria conta.
Próximo passo
Agora avance para Phishing: como identificar mensagens suspeitas antes de clicar.
Muitos golpes tentam justamente convencer a vítima a entregar senha, código ou aprovação de login.
A trilha completa está em Segurança digital essencial.
Recursos para este guia
Pesquisado pelo DejotaCodeNordPass — gerenciador de senhas
Gerenciador de senhas e passkeys pesquisado como opção para organizar credenciais e reduzir a reutilização de senhas.
Algumas recomendações poderão conter links de afiliados; a relação comercial é informada na página de destino.