 Por
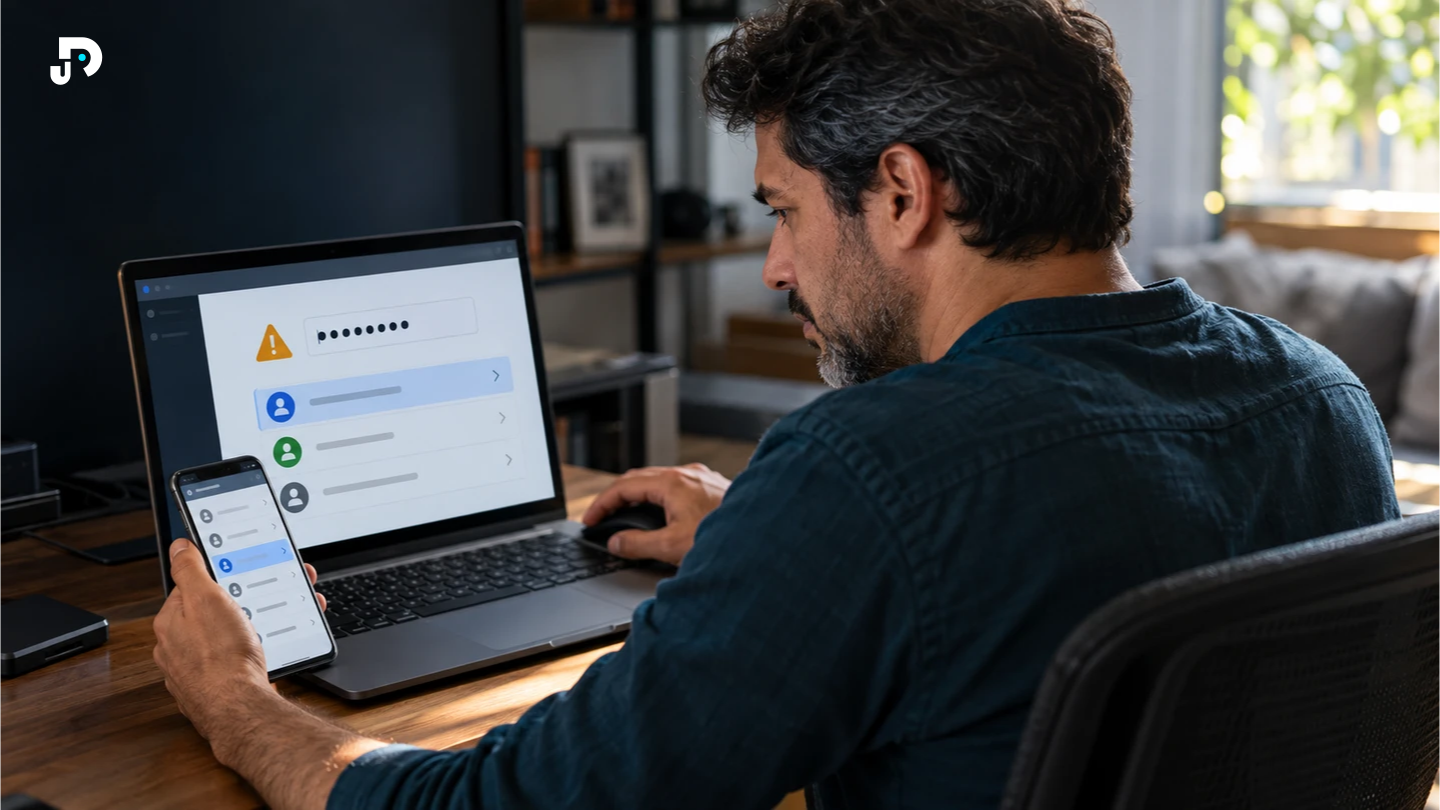
Descobrir que uma senha apareceu em um vazamento assusta, mas o pior caminho é agir no impulso.
O mais importante é entender qual conta foi afetada, trocar as credenciais que ainda estão em uso e reduzir o risco de a mesma senha abrir outras contas.
Este guia é educativo. Se houver movimentação financeira, invasão confirmada ou perda de acesso a uma conta importante, use também os canais oficiais de suporte do serviço envolvido.
Resposta rápida: por onde começar
Abra o serviço pelo aplicativo ou endereço oficial. Se a senha exposta ainda está em uso, troque-a e troque também as contas que repetem essa credencial. Priorize o e-mail de recuperação e os serviços financeiros. Revise sessões, dispositivos e métodos de recuperação; depois configure um segundo fator.
Se você já perdeu acesso, comece pela recuperação oficial da conta. Quando o e-mail principal também foi comprometido, recuperar apenas uma rede social pode não resolver: quem controla esse e-mail pode receber novas solicitações de redefinição. Havendo transações desconhecidas, contate imediatamente a instituição pelos canais oficiais.
Não compartilhe a senha comprometida, códigos de recuperação ou códigos de autenticação com quem oferece ajuda por mensagem.
Primeiro: confirme o que realmente vazou
Um aviso de vazamento pode envolver apenas seu e-mail, mas também pode incluir senha, telefone, endereço ou outros dados.
Antes de clicar em qualquer link recebido por mensagem, abra o site ou aplicativo oficial do serviço diretamente e procure por alertas de segurança.
Também é importante lembrar que encontrar uma senha em uma base de vazamentos não prova, sozinho, que alguém entrou na sua conta. Significa que aquela senha deixou de ser uma boa opção e precisa ser tratada como comprometida.
1. Troque a senha da conta afetada
Se a senha vazada ainda estiver em uso, altere-a pela área oficial da conta.
Crie uma senha longa e exclusiva. Não use uma pequena variação da anterior, como trocar apenas um número ou acrescentar um caractere no final.
Se você não consegue entrar na conta, use o procedimento oficial de recuperação. Evite links de “recuperação” enviados por remetentes desconhecidos.
2. Troque a mesma senha em outros serviços
Este é um dos passos mais importantes.
Se a mesma senha foi reutilizada em e-mail, loja, rede social ou qualquer outro serviço, considere todas essas contas em risco até trocar as credenciais.
Atacantes podem testar combinações vazadas em outros sites. Esse tipo de tentativa funciona justamente quando a mesma senha é repetida.
Comece pelas contas mais importantes:
- e-mail principal;
- conta usada para recuperar outras senhas;
- serviços financeiros;
- redes sociais;
- serviços de trabalho;
- lojas com cartões ou dados pessoais salvos.
Depois avance para contas de menor impacto.
3. Revise sessões e acessos recentes
Depois de trocar a senha, procure pela área de segurança da conta.
Veja se o serviço permite consultar:
- dispositivos conectados;
- sessões recentes;
- locais aproximados de acesso;
- aplicativos autorizados;
- alterações de e-mail, telefone ou métodos de recuperação.
Se encontrar uma sessão que você não reconhece, encerre-a usando os controles oficiais do serviço e siga as orientações de segurança da plataforma.
Não confie apenas na troca de senha se houver sinais de que outro dispositivo continua autenticado.
4. Ative autenticação em dois fatores
Uma senha nova reduz o risco, mas o segundo fator adiciona outra barreira.
Quando possível, prefira métodos de autenticação mais fortes oferecidos pelo serviço, como aplicativo autenticador ou chave de segurança. Passkeys também podem substituir senhas e oferecer resistência a phishing; não são simplesmente um código de segundo fator.
Guarde códigos de recuperação em um local protegido e independente do dispositivo que você pode precisar recuperar.
Se ainda não configurou esse recurso, veja o nosso guia sobre autenticação em dois fatores.
5. Confira seu e-mail com atenção redobrada
Depois de um vazamento, mensagens falsas podem tentar aproveitar o medo da pessoa.
Desconfie de e-mails ou SMS que pressionem você para:
- trocar a senha por um link recebido na mensagem;
- informar código de autenticação;
- confirmar dados bancários;
- instalar um programa;
- responder com informações pessoais.
Digite o endereço oficial do serviço no navegador ou use o aplicativo que você já conhece.
Veja também como identificar phishing antes de clicar.
6. Pare de reutilizar senhas
Trocar a senha agora resolve a emergência, mas não impede que o mesmo problema se repita.
O caminho mais seguro é usar uma senha diferente para cada serviço.
Um gerenciador de senhas pode ajudar a criar e guardar credenciais exclusivas sem exigir que você memorize todas elas. Antes de escolher uma ferramenta, confira recuperação, compatibilidade, exportação e proteção do cofre.
Temos um guia completo sobre como escolher e começar com um gerenciador de senhas.
E se eu não souber qual senha vazou?
Alguns avisos informam apenas que um e-mail apareceu em um incidente, sem mostrar a senha.
Nesse caso, revise as contas ligadas àquele endereço, principalmente aquelas antigas ou que ainda usam senhas repetidas.
Serviços de monitoramento de vazamentos podem ajudar a identificar credenciais expostas, mas nenhum banco de dados reúne todos os incidentes existentes. A ausência de um resultado não comprova que uma senha nunca vazou.
Como o NordPass entra nesse fluxo
O NordPass possui recursos voltados à identificação de credenciais expostas, incluindo o Data Breach Scanner e verificações de Exposed Passwords.
A documentação oficial orienta trocar imediatamente a senha comprometida e também as senhas de outras contas que usem a mesma ou uma combinação semelhante de usuário/e-mail e senha.
A ferramenta pode ajudar no monitoramento e na organização das credenciais, mas não substitui a revisão das contas nem garante que todo incidente possível será detectado.
Você pode consultar a ficha da NordPass na DejotaStore para entender recursos, limitações e nossa relação comercial com a marca.
Transparência comercial: a ficha possui link afiliado. Se você contratar pelo link elegível, o DejotaCode poderá receber comissão, sem custo adicional para você. Este artigo continua sendo um guia de resposta a vazamento, não uma recomendação automática de contratação.
Checklist rápido
- Confirmei o aviso pelo site ou aplicativo oficial.
- Troquei a senha da conta afetada.
- Troquei a mesma senha em outros serviços.
- Revisei dispositivos e sessões conectadas.
- Conferi métodos de recuperação da conta.
- Ativei ou revisei a autenticação em dois fatores.
- Passei a usar senhas diferentes para cada serviço.
- Estou atento a mensagens de phishing relacionadas ao incidente.
Fontes oficiais e referências
Consultadas em 13/10/2026. Procedimentos e recursos podem mudar.
- CISA: orientações sobre senhas, senhas únicas e autenticação multifator
- NordPass: Exposed Passwords FAQ
- NordPass: Data Breach Scanner
- Have I Been Pwned: Pwned Passwords
Recursos para este guia
Pesquisado pelo DejotaCodeNordPass — gerenciador de senhas
Gerenciador de senhas e passkeys pesquisado como opção para organizar credenciais e reduzir a reutilização de senhas.
Algumas recomendações poderão conter links de afiliados; a relação comercial é informada na página de destino.